RODO w gabinecie stomatologicznym
Gabinet stomatologiczny przetwarza dane o zdrowiu każdego pacjenta – karty, zdjęcia RTG, ankiety medyczne. Wdrażałam RODO w gabinetach stomatologicznych i wiem, gdzie najczęściej pojawiają się problemy.
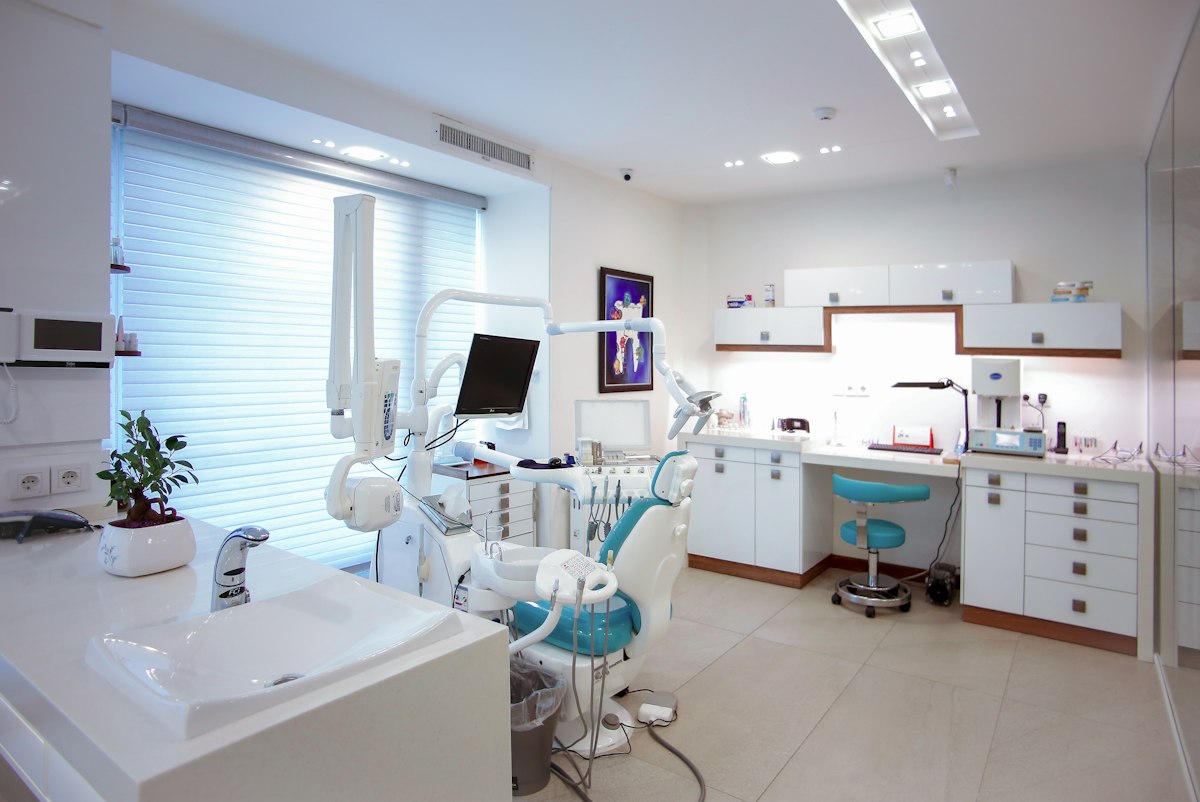
Na co zwracam uwagę w gabinecie stomatologicznym
Dokumentacja medyczna
Karta pacjenta, zdjęcia RTG i skany to dane szczególnej kategorii. Dokumentację trzeba przechowywać przez okres wynikający z ustawy o prawach pacjenta i udostępniać zgodnie z jej zasadami.
Zdjęcia „przed i po”
Metamorfozy uśmiechu w mediach społecznościowych to świetny marketing, ale wymagają osobnej, świadomej zgody pacjenta – niezależnej od zgody na leczenie.
Współpraca z pracowniami
Pracownia protetyczna, radiologiczna czy ortodontyczna dostaje dane pacjentów. Trzeba ustalić podstawę przekazania i bezpieczny sposób przesyłania skanów.
Rejestracja i przypomnienia
Systemy rezerwacji online i przypomnienia SMS to podmioty przetwarzające – potrzebne są umowy powierzenia i sprawdzenie, co faktycznie trafia do dostawcy.
Recepcja i poczekalnia
Rozmowy przy rejestracji, wywoływanie pacjentów i ekran komputera widoczny dla innych osób to typowe źródła naruszeń poufności.
Upoważnienia personelu
Asystentki, higienistki i recepcja potrzebują upoważnień do przetwarzania danych i wiedzy, co im wolno, a czego nie.
Szybka lista kontrolna
Jeśli przy którymś punkcie masz wątpliwości – to dobry moment na przegląd.
Umów przegląd- Masz aktualną klauzulę informacyjną dla pacjentów
- Zgoda na zdjęcia „przed i po” jest osobnym dokumentem
- Masz umowy powierzenia z dostawcą systemu, SMS-ów i pracowniami
- Skany i RTG wysyłasz w bezpieczny sposób, nie zwykłym mailem bez zabezpieczeń
- Personel ma upoważnienia i przeszkolenie
- Ekran w rejestracji nie jest widoczny dla pacjentów
Jak wygląda przegląd
- Krótka rozmowa – opowiadasz o swojej działalności, ustalamy zakres.
- Analiza dokumentów – klauzule, zgody, upoważnienia, umowy powierzenia.
- Wizyta na miejscu – sprawdzam, jak naprawdę wygląda praca z danymi.
- Raport – lista konkretnych zmian, od najważniejszych.
- Opcjonalnie – przygotowuję brakujące dokumenty i szkolę zespół.
Najważniejsze przepisy
- RODO – rozporządzenie (UE) 2016/679
- Ustawa o prawach pacjenta i Rzeczniku Praw Pacjenta
- Rozporządzenie Ministra Zdrowia w sprawie rodzajów, zakresu i wzorów dokumentacji medycznej
- Ustawa o zawodach lekarza i lekarza dentysty
- Prawo komunikacji elektronicznej – art. 398 (marketing SMS i e-mail)
Najczęstsze pytania
Jak długo gabinet stomatologiczny przechowuje dokumentację medyczną?
Zgodnie z ustawą o prawach pacjenta i Rzeczniku Praw Pacjenta dokumentację medyczną przechowuje się co do zasady przez 20 lat od końca roku kalendarzowego, w którym dokonano ostatniego wpisu. Ustawa przewiduje wyjątki, np. dla zdjęć RTG przechowywanych poza dokumentacją.
Czy mogę publikować zdjęcia zębów pacjenta na Instagramie?
Tak, ale tylko za wyraźną, dobrowolną zgodą pacjenta, najlepiej na osobnym formularzu określającym, gdzie zdjęcia będą publikowane. Nawet zdjęcie samego uśmiechu może pozwolić rozpoznać osobę.
Czy gabinet stomatologiczny musi mieć IOD?
Nie każdy. Obowiązek zależy m.in. od tego, czy przetwarzanie danych o zdrowiu odbywa się na dużą skalę. Jednoosobowa praktyka zwykle nie musi wyznaczać IOD, ale duża sieć klinik – często tak. Oceniam to podczas przeglądu.
Czy mogę wysłać zdjęcie RTG pacjentowi mailem?
Można, jeśli pacjent o to prosi, ale warto zadbać o zabezpieczenie, np. zaszyfrowany plik lub bezpieczny link. Dokumentację udostępnia się pacjentowi zgodnie z ustawą o prawach pacjenta.
Ile kosztuje przegląd RODO w gabinecie stomatologicznym?
Cenę ustalam indywidualnie – zależy od wielkości gabinetu, liczby gabinetów i używanych systemów. Napisz kilka słów o swoim gabinecie, a przygotuję wycenę.
Marta Kowalczyk
Ochroną danych osobowych zajmuję się od 2019 roku. W Uniwersyteckim Centrum Klinicznym w Gdańsku prowadziłam audyty i szkolenia oraz obsługiwałam naruszenia ochrony danych osobowych. Pracuję w Gdańsku i Trójmieście.
Więcej o mnie- ✓ Studia podyplomowe: Inspektor Ochrony Danych Osobowych oraz Cyberbezpieczeństwo (Akademia Marynarki Wojennej)
- ✓ Audytor wewnętrzny ISO/IEC 27001
- ✓ Kryminologia (UG) i Bezpieczeństwo wewnętrzne (UWM)
Napisz kilka słów o swojej działalności
Odezwę się w ciągu 2 dni roboczych – tak, jak wolisz: mailem albo telefonicznie.
+48 511 665 470 marta.b.kowalczyk@gmail.com